


Les commutateurs industriels sont devenus indispensables dans l’automatisation industrielle moderne. Leur robuste résistance aux interférences, leur fiabilité et leur stabilité répondent aux exigences de communication de l'automatisation industrielle, de la surveillance et d'autres domaines. Ils connectent, gèrent et coordonnent divers appareils et systèmes, fournissant ainsi un environnement de communication stable et efficace pour l'automatisation industrielle. Lors de la configuration des commutateurs industriels, il faut prêter attention à une série de points clés pour tirer pleinement parti de leurs performances, de leur sécurité et de leur fiabilité. Cet article se concentrera sur les étapes et considérations importantes pour la configuration des commutateurs industriels afin d'aider à optimiser les réseaux industriels.
Attribution d'adresses IP et sous-réseaux
L'attribution d'adresses IP et la création de sous-réseaux pour les commutateurs industriels sont des étapes de configuration critiques, garantissant que les appareils communiquent correctement tout en conservant leur indépendance logique. Ce qui suit décrit les étapes :
Attribution d'adresse IP :
- Comprendre le plan réseau pour déterminer la plage d'adresses IP, le masque de sous-réseau, la passerelle, etc.
- Sélectionnez la plage d'adresses IP :Choisissez une plage d'adresses IP inutilisée en fonction du plan pour éviter les conflits.
- Attribuez une adresse IP au commutateur :Connectez-vous à l'interface de gestion et définissez l'adresse IP de l'interface de gestion du commutateur.
- Configurer la passerelle par défaut :Définissez la passerelle par défaut, généralement l'adresse IP du routeur ou du pare-feu connecté.
Division de sous-réseau :
- Déterminez le plan de sous-réseau :Tenez compte de la disposition du réseau, des exigences fonctionnelles et de la sécurité pour déterminer le nombre de sous-réseaux et les besoins en adresses IP.
- Sélectionnez le masque de sous-réseau :Choisissez un masque de sous-réseau en fonction du nombre d'hôtes pour garantir un nombre suffisant d'adresses IP.
- Diviser les sous-réseaux :Divisez la plage IP en fonction du masque de sous-réseau pour garantir suffisamment d'adresses IP pour l'utilisation de l'hôte.
- Associer des VLAN et des sous-réseaux :Utilisez des VLAN pour isoler les périphériques, en associant chaque VLAN à un sous-réseau spécifique.
- Configurer le routage :Si une communication entre-sous-réseaux est requise, configurez des routeurs ou des commutateurs de couche 3 pour activer le transfert de données.
- Testez la connectivité et la communication :Vérifiez que les appareils répartis sur différents sous-réseaux peuvent communiquer entre eux.
Configuration du VLAN
La configuration des VLAN regroupe logiquement les appareils, améliorant ainsi la sécurité et l'efficacité de la gestion tout en évitant les tempêtes de diffusion.
- Connectez-vous à l'interface de gestion :Accédez à l’interface de gestion du switch via son adresse IP.
- Créez un VLAN :Établissez un nouveau VLAN dans les paramètres VLAN.
- Ajoutez un VLAN :Attribuez un ID et un nom au VLAN.
- Ports associés :Spécifiez quels ports appartiennent au VLAN, marqués ou non.
- Configurez les interfaces VLAN :Configurez des interfaces virtuelles pour chaque VLAN, y compris les adresses IP.
- Test de communication :Vérifiez que les appareils de différents VLAN peuvent communiquer normalement et tester le routage.
- Configurez le balisage VLAN (facultatif) :Configurez le balisage lors de la transmission des informations VLAN entre plusieurs commutateurs.
- Enregistrer la configuration :Enregistrez et appliquez les modifications une fois la configuration terminée.
Configuration des ports
Configurez la limitation de débit, le mode duplex, le contrôle de flux et d'autres paramètres pour chaque port. La limitation de la bande passante contrôle le flux de trafic pour améliorer les performances du réseau.
- Configurez des limites de débit pour des scénarios spécifiques, par exemple pour empêcher un trafic excessif d'avoir un impact sur les performances.
- Garantissez les besoins en bande passante pour les applications critiques tout en empêchant les applications non-critiques d'affecter les performances.
- Limitez les tempêtes de diffusion pour réduire la congestion et l’instabilité du réseau.
- Évitez l’épuisement des ressources et maintenez un fonctionnement stable du réseau.
- Fournissez une base pour la mise en œuvre des politiques de QoS en définissant différents tarifs en fonction des exigences.
Configuration STP/RSTP/MSTP
Spanning Tree Protocol (STP), Rapid Spanning Tree Protocol (RSTP) et Multiple Spanning Tree Protocol (MSTP) empêchent les boucles et améliorent la stabilité du réseau.
- STP :Convergence plus lente, adaptée aux réseaux simples.
- RSTP :Une convergence plus rapide permet une détection rapide des boucles.
- MSTP :Contrôle de boucle plus granulaire, adapté aux grands réseaux.
Lors de la configuration de STP/RSTP/MSTP, notez ces détails clés :
Configuration STP :
- Sélection du pont racine :La sélection du pont racine est une étape critique dans STP. Donnez la priorité au commutateur avec la priorité la plus basse et l'adresse MAC comme pont racine pour garantir le chemin le plus court.
- Configuration du rôle du port :Les ports du commutateur ont des rôles distincts, tels que les ports racine, les ports désignés et les ports alternatifs. Assurez-vous que chaque port du commutateur se voit correctement attribuer son rôle.
- Configuration des coûts de port :Définissez une valeur de coût pour chaque port, qui influence la sélection des ports racine et désignés. Les ports dont les coûts sont inférieurs sont plus susceptibles de devenir des ports désignés.
- Temps de convergence :STP converge lentement, ce qui peut provoquer des pannes de réseau. Envisagez d'utiliser d'autres protocoles Spanning Tree pour une convergence plus rapide.
Configuration RSTP :
- Convergence rapide :RSTP offre une convergence rapide, mais les fluctuations du réseau causées par le changement rapide des rôles et des états des ports nécessitent toujours une attention particulière.
- Ports dédiés :RSTP introduit les concepts de ports dédiés et de ports de rechange, éliminant ainsi le besoin de ports alternatifs et réduisant les transitions inutiles d'état des ports.
Configuration MSTP :
- Partitionnement d'instance :MSTP permet le partitionnement en plusieurs instances, chacune capable de contenir plusieurs VLAN. Assurez-vous que le partitionnement VLAN et l'ID d'instance de chaque instance sont correctement configurés.
- Sélection du pont racine :Chaque instance nécessite un pont racine. Assurez-vous que la sélection du pont racine et les paramètres de priorité sont corrects.
- Association d'instances :Assurez-vous que les VLAN sont correctement associés aux instances MSTP pour obtenir un contrôle de boucle plus précis.
- Configuration synchronisée :Les configurations MSTP sur plusieurs commutateurs doivent être synchronisées pour maintenir un contrôle de boucle cohérent.
Considérations communes :
- Compatibilité des versions :Assurez-vous que les commutateurs prennent en charge la version STP sélectionnée et maintiennent la compatibilité avec les autres commutateurs.
- Paramètres de priorité :Les paramètres de priorité du commutateur influencent la sélection du pont racine et doivent être configurés de manière appropriée sur le réseau.
- Sélection de protocole unique :STP, RSTP et MSTP s'excluent mutuellement. Sélectionnez et configurez un protocole pour éviter les conflits.
- Surveillance régulière :Après la configuration, surveillez périodiquement l'état du STP pour garantir l'état du réseau.
- Dépannage :Lors de pannes de réseau, la configuration et l'état du STP doivent être considérés comme des facteurs contributifs potentiels.
En prêtant attention à ces détails, vous pouvez éviter les pièges courants lors de la configuration de STP, RSTP et MSTP, en établissant une topologie de réseau stable et un contrôle de boucle efficace.
Configuration de la qualité de service
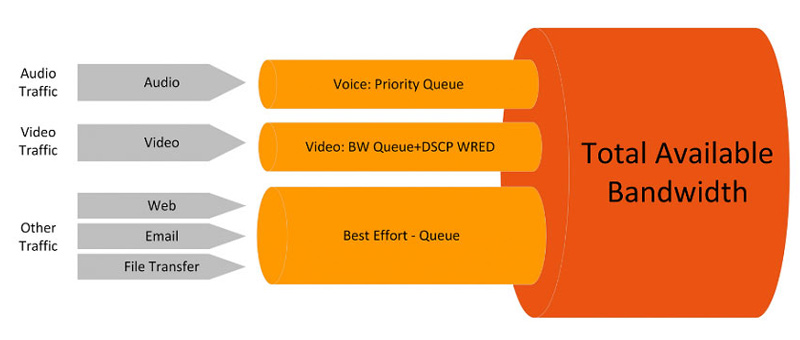
Configurez la QoS pour garantir que le trafic critique bénéficie d'une allocation prioritaire de bande passante et élever la priorité du trafic-en temps réel.
- Déterminez la classification du trafic en fonction des exigences, telles que l'audio, la vidéo et les données.
- Identifiez les types de trafic à l’aide de règles de classification et définissez des limites de bande passante.
- Configurez des files d'attente et des algorithmes de planification pour gérer différentes catégories de trafic.
- Testez et optimisez pour garantir que la QoS atteint les résultats souhaités.
Configuration de la sécurité
- Activez la sécurité des ports, l'authentification 802.1X et le filtrage des adresses MAC pour restreindre l'accès aux appareils.
- Configurez les ACL pour contrôler le trafic entrant et sortant, protégeant ainsi le réseau contre les accès non autorisés.
- Définissez des règles pour des applications spécifiques afin de répondre aux exigences de conformité.
Ici, nous nous concentrons sur la configuration des ACL (Access Control Lists), qui améliorent la sécurité du réseau en empêchant les accès non autorisés et le trafic malveillant de perturber les opérations normales. Faites preuve de prudence lors de la configuration des ACL, en respectant les meilleures pratiques de sécurité. Pour les commutateurs industriels, portez une attention particulière à ces considérations critiques :
- Objectifs politiques clairs :Avant de configurer les ACL, définissez vos objectifs de stratégie. Déterminez les types de trafic à restreindre et dans quelles conditions autoriser ou refuser le trafic.
- Conception de règles précises :Concevez des règles ACL avec une précision maximale pour éviter les impacts involontaires. Plus précisément, incluez les adresses IP source et de destination précises, les numéros de port, les types de protocoles, etc. dans les règles. Évitez les caractères génériques trop larges pour empêcher le blocage du trafic légitime.
- Ordre des règles :Les règles ACL sont mises en correspondance de manière séquentielle, ce qui rend l'ordre critique. Placez en premier les règles les plus courantes, suivies des règles plus strictes et plus spécifiques. Cela garantit que le trafic fréquent est adapté et traité rapidement.
- Pare-feu-comme la règle :Lors de la conception des ACL, adoptez une approche de type pare-feu-en refusant tout le trafic par défaut et en ajoutant des règles d'autorisation si nécessaire. Cela permet d'empêcher tout trafic non autorisé d'entrer dans le réseau.
- Priorité et journalisation :Certains commutateurs industriels prennent en charge la définition de priorités et d'options de journalisation pour les règles ACL. Attribuez des priorités plus élevées aux règles critiques pour une correspondance préférentielle. De plus, l'activation de la journalisation permet de suivre et d'analyser le trafic entrant et sortant.
- Tests et validation :Après avoir configuré les ACL, des tests et une validation approfondis sont essentiels. Assurez-vous que les règles fonctionnent comme prévu sans bloquer par inadvertance le trafic légitime ni créer de failles de sécurité. Testez l’efficacité des ACL à l’aide du trafic simulé ou réel.
- Sauvegarde et récupération :Avant d'effectuer des configurations ACL, sauvegardez la configuration du commutateur. Cela vous permet de restaurer un état de fonctionnement antérieur si des problèmes surviennent ou si les configurations ne répondent pas aux attentes.
- Examen et mises à jour réguliers :Les environnements et exigences réseau peuvent changer au fil du temps. Il est crucial de revoir périodiquement les règles ACL et de les ajuster ou de les mettre à jour si nécessaire.
- Documentation et annotations :Ajoutez des annotations et une documentation claires aux règles ACL, expliquant le but et l'intention de chaque règle. Cela aide les autres administrateurs à comprendre la configuration et évite toute confusion sur les objectifs des règles lors de modifications futures.
Agrégation de liens
Link Aggregation est une technologie qui combine plusieurs liens réseau physiques (ports) en un seul lien logique. Il vise à augmenter la bande passante, à assurer la redondance, à améliorer la fiabilité et à réduire l'impact des points de défaillance uniques. Cela s'avère très utile dans les environnements réseau présentant une charge élevée, une haute disponibilité et des exigences strictes en matière de redondance.
Les commutateurs gérés jouent un rôle essentiel dans ce processus. Les commutateurs industriels gérés de Guanglu Technology offrent les fonctionnalités clés suivantes pour l'agrégation de liens :
- Configuration de l'agrégation de liens :Configurez facilement l'agrégation de liens pour combiner plusieurs liens physiques en un seul lien logique. Les administrateurs peuvent sélectionner les ports à regrouper et définir des méthodes d'équilibrage de charge et de redondance.
- Prise en charge du protocole :Les commutateurs gérés prennent en charge des protocoles spécifiques essentiels à l'agrégation de liens, tels que LACP ou l'agrégation statique, garantissant le bon fonctionnement des liens combinés et permettant la surveillance de l'état.
- Surveillance de l'état :Surveille l'état des liens agrégés, y compris l'état d'activité, l'utilisation de la bande passante et les pannes de chaque lien physique.
- Basculement :Au sein d'un groupe d'agrégation de liens, si un lien physique tombe en panne, d'autres liens prennent automatiquement le relais pour maintenir la connectivité réseau.
- Optimisation des performances :Les politiques d'équilibrage de charge peuvent être configurées en fonction des besoins réels, répartissant le trafic uniformément sur plusieurs liens pour maximiser l'utilisation de la bande passante.
- Gestion à distance :Les administrateurs peuvent configurer et surveiller l'agrégation de liens à distance sans-présence sur site, améliorant ainsi l'efficacité de la gestion et la vitesse de réponse.
Gestion et surveillance
- Activez les protocoles de gestion à distance (par exemple, SNMP) pour surveiller l'état du commutateur.
- Configurez la journalisation pour le dépannage et l'audit.
- Configurez l'accès SSH pour chiffrer le trafic de gestion à distance.
- Effectuez des sauvegardes de configuration régulières pour éviter la perte de données.
Grâce à ces configurations, les réseaux industriels peuvent établir des environnements de communication stables, efficaces et sécurisés pour relever les défis de l'automatisation industrielle. Chaque étape joue un rôle essentiel dans l'amélioration des performances, de la sécurité et de la fiabilité du réseau, nécessitant des ajustements appropriés en fonction des exigences réelles du réseau et des modèles matériels.